João Mota
CTO | CMO
As obrigações indiretas da cadeia de abastecimento
Quando se fala da Diretiva NIS2, a primeira pergunta costuma ser: “A minha empresa é abrangida?”
É uma questão pertinente, mas talvez já não seja a mais importante para a sua empresa.
Nos próximos anos, muitas pequenas e médias empresas irão sentir o impacto da NIS2 sem nunca receberem uma notificação de uma entidade reguladora. O motivo é simples: os seus clientes vão começar a exigir mais garantias de cibersegurança a todos os fornecedores com quem trabalham.
Ou seja, mesmo que a sua empresa não tenha obrigações diretas perante a Diretiva, poderá ter de demonstrar que protege adequadamente a informação, os sistemas e os processos para continuar a fazer parte da cadeia de abastecimento.
A confiança passou a fazer parte do negócio
A NIS2 veio reforçar a responsabilidade das organizações consideradas essenciais e importantes na gestão do risco. No entanto, essa responsabilidade não termina dentro das suas instalações.
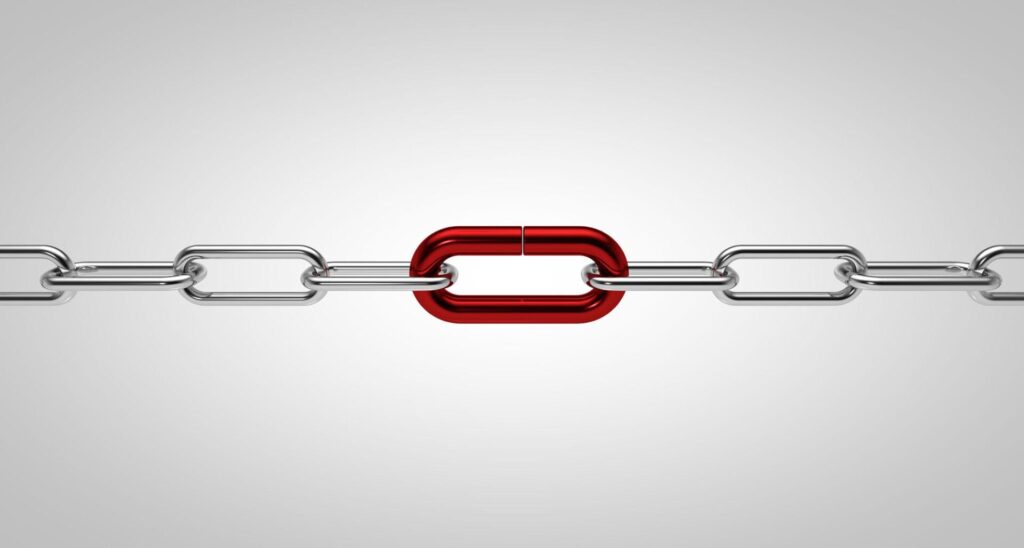
As empresas passam também a ter de avaliar os riscos associados aos parceiros, fornecedores e prestadores de serviços com quem trabalham diariamente. Afinal, basta que um dos elos da cadeia seja vulnerável para que toda a organização possa ficar exposta.
Esta realidade está a alterar a forma como muitas empresas escolhem os seus fornecedores. Para além da qualidade, do preço ou da capacidade de resposta, começa a ganhar importância um novo fator: a maturidade da empresa em matéria de cibersegurança.
É por isso que começam a surgir pedidos de informação sobre políticas de segurança, sistemas de backup, autenticação multifator, monitorização da infraestrutura ou planos de resposta a incidentes. Não porque todas estas empresas estejam obrigadas a cumprir a NIS2, mas porque os seus clientes precisam de reduzir o risco associado à sua cadeia de abastecimento.
O impacto pode chegar a qualquer setor
É fácil pensar que este tema diz respeito apenas às grandes organizações, mas a realidade é bastante diferente.
Uma empresa agrícola que fornece uma indústria alimentar, um fabricante que trabalha para uma multinacional, uma empresa de transportes, um prestador de serviços ou uma consultora tecnológica podem, em qualquer momento, ser chamados a demonstrar que adotam boas práticas de cibersegurança.
Na maioria dos casos, ninguém lhes perguntará se cumprem a NIS2. O que será avaliado é se representam, ou não, um risco para o negócio do cliente.
E essa diferença é importante.
Cada vez mais, a cibersegurança deixa de ser vista apenas como uma obrigação técnica e passa a ser um elemento de confiança comercial. Uma empresa preparada transmite maior credibilidade, responde mais rapidamente aos pedidos dos clientes e posiciona-se de forma mais competitiva quando participa em novos projetos ou concursos.
Esperar pelo primeiro pedido pode ser tarde demais
Muitas organizações só começam a preocupar-se com estes temas quando recebem um questionário de um cliente ou um requisito inesperado num processo de contratação.
Nessa altura, o tempo é reduzido e as adaptações necessárias podem revelar-se mais complexas do que o esperado. Definir políticas, rever processos, implementar medidas de proteção ou corrigir vulnerabilidades são tarefas que exigem planeamento e não se resolvem de um dia para o outro.
Preparar a empresa antecipadamente permite responder com maior confiança às exigências do mercado e transformar a cibersegurança num fator diferenciador, em vez de uma resposta apressada a uma nova obrigação.
Tal como aconteceu com a qualidade, a proteção de dados ou a sustentabilidade, a segurança da informação está a tornar-se um critério de confiança entre empresas.
A questão, por isso, talvez já não seja “A minha empresa é obrigada a cumprir a NIS2?”
A verdadeira questão é outra:
“Se um cliente me pedir hoje evidências das minhas práticas de cibersegurança, estarei preparado para responder?”
É essa resposta que poderá fazer a diferença entre continuar a fazer parte da cadeia de abastecimento ou ver uma oportunidade de negócio passar para outro fornecedor.
👉 Quer perceber se a sua empresa está preparada para responder às exigências dos clientes e da cadeia de abastecimento? Agende uma conversa com o João Mota através do https://calendly.com/joaomotaquantinfor/30min e descubra como a Quantinfor pode ajudá-lo a reforçar a sua postura de cibersegurança.
